欧洲超市冷柜再遭网络攻击:黑客将温度调至... Latest News
超市冷柜网络攻击今日再袭欧洲——比利时与瑞典多家超市的冷冻柜被黑客远程操控,温度被拉高至50摄氏度,大量食品库存毁于一旦。据Tom's Hardware报道,这是继上月之后针对欧洲零售冷链系统的第二次大规模网络攻击,相关企业连夜拔网线止损。
被拍同框攻击手法:远程篡改制冷系统,温度飙至50℃
黑客疑似通过入侵超市楼宇管理系统或制冷控制器,将冷柜目标温度调至50摄氏度,远超食品储存安全阈值。比利时与瑞典两国的冷柜在数小时内全面升温,导致肉类、乳制品、冷冻蔬菜等商品变质。据法新社援引比利时零售业协会的数据,约320家门店受到影响,直接经济损失估计超过1200万欧元。ICS安全顾问表示,攻击者可能利用了公开泄露的远程管理端口,未触发任何告警。
酒店幽会第二次攻击:上次之后未补漏洞
这是一个月内第二波针对超市冷柜网络攻击的破坏行动。首次攻击发生在10月14日,当时法国和德国部分超市遭受类似手法,但仅将温度调至15摄氏度,未造成大量损毁。安全专家指出,两次攻击均利用暴露在公网的制冷控制器管理端口,且未启用强密码和双因素认证。欧洲网络安全局部部长级官员直言:“很多零售商以为冷柜不是IT系统,却不知它已经成为最脆弱的入口。”
疑似复合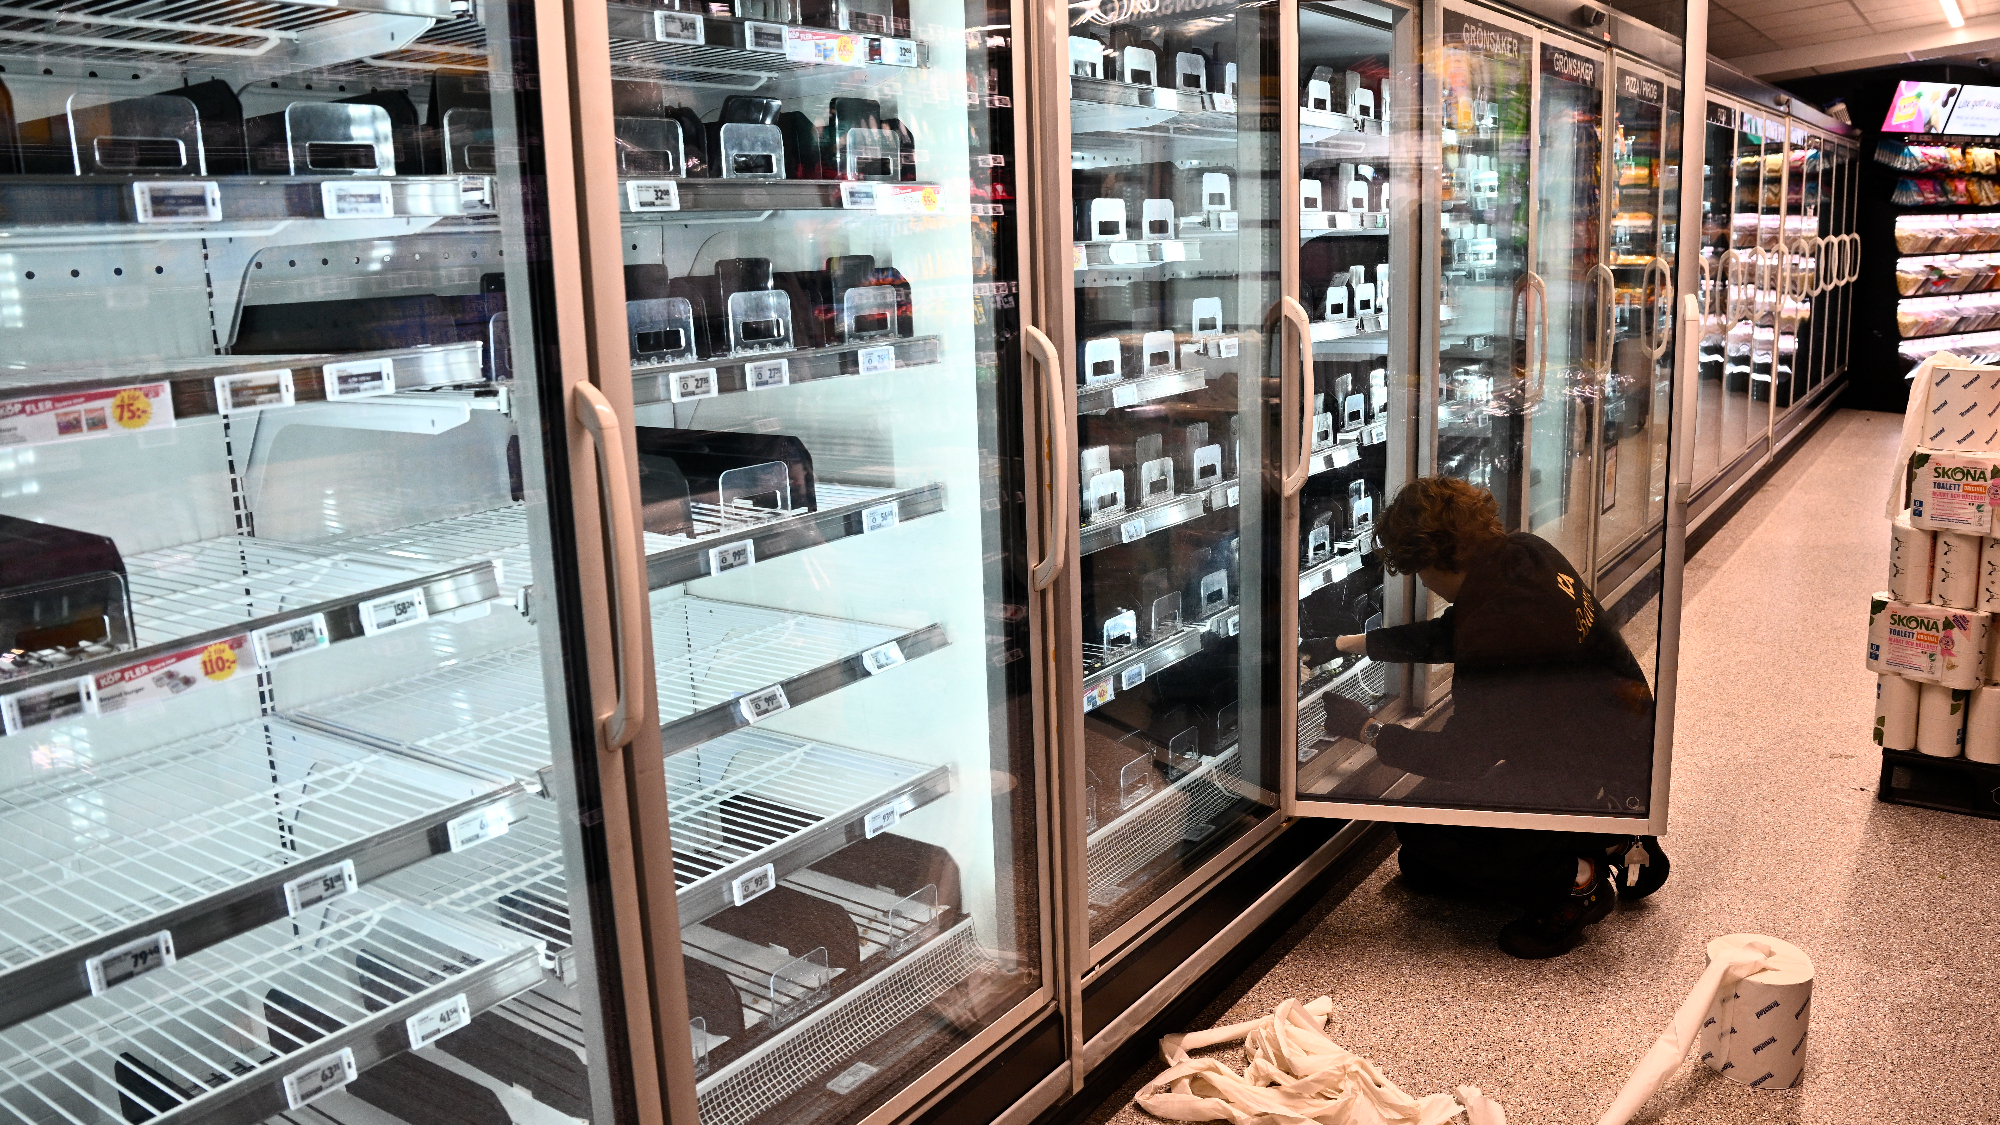
超市回应:连夜断电,挽回部分损失
瑞典连锁超市ICA发言人告诉Tom's Hardware:“我们已经整晚和整个上午都在努力将受影响的设备从网络中断开。”比利时Colruyt集团宣布,将全数换装离线温控系统,并部署物理隔离网关。初步统计显示,由于响应迅速,约35%的库存被及时转移,其余65%被迫销毁。两家公司均表示,将配合警方与网络安全部门调查。
明星产子影响范围与行业损失:冷链信任危机
这次攻击不仅造成直接食品损耗,还引发监管层担忧。比利时联邦食品安全局已下令对受影响超市进行卫生检查,防止变质食品流入市场。瑞典方面同样启动调查。行业分析师估计,欧洲零售冷链物联网设备数量已超400万台,其中过半仍使用默认密码。此次事件或将推动零售业重新审视供应链韧性,以及“智能冷柜”背后的安全代价。
| 对比项 | 第一次攻击(10月) | 第二次攻击(11月) |
|---|
| --- | --- | --- |
|---|
| 波及国家 | 法国、德国 | 比利时、瑞典 |
|---|
| 温度上限 | 15℃ | 50℃ |
|---|
| 受影响门店 | 约120家 | 约320家 |
|---|
| 损失评估 | 300万欧元 | 1200万欧元 |
|---|

网络安全专家:冷链系统是“数字软肋”
安全公司Dragos的工业安全研究员指出,“许多零售企业将安全预算集中在POS系统,却忽视制冷控制器这类边缘设备。”他建议将冷柜网关纳入零信任体系,并用VLAN隔离生产网与办公网。欧洲网络安全局(ENISA)发布警告,呼吁零售业补修CVE-2024-2254等已知漏洞,并建议对冷链设备实施漏洞赏金计划,提前发现后门。
未来防范与行业趋势:从被动应急到主动免疫
面对频繁的攻击,大型超市转向“离线值守”方案,即冷柜在断电断网时按本地程序运行。同时,行业联盟拟定《冷链网络安全指南》,要求设备固件自动更新、定期渗透测试。比利时政府亦计划立法,对关键基础设施运营商强制实施安全认证。观察人士指出,零售物联网安全已从IT边缘话题升级为董事会议题,投资防火墙和威胁情报的预算预计将增加35%。
Q1: 这次攻击如何影响到普通消费者?
A1: 尽管大部分损坏食品未流向市场,但消费者可能面临部分商品涨价或缺货。受影响超市正调货补仓,预计未来两周内恢复。此外,监管部门加强了食品安全检查,消费者需留意超市公告。
Q2: 零售企业该如何防范类似冷柜网络攻击?
A2: 企业应优先开展资产盘点,识别暴露在公网的制冷控制设备,更换默认口令并启用多因素认证;同时将冷柜网关接入工业防火墙,实施网络分段;定期演练应急响应预案,确保能快速物理隔离受损单元。
尽管紧急处置降低了损失,这次事件再次敲响警钟:超市冷柜网络攻击已从概念验证走向现实破坏。随着欧洲各国加强监管和行业自查,零售冷链安全有望从“被动应战”转向“主动免疫”,但企业仍需警惕黑客手法的持续演进。
Related Articles - 游戏引擎
2026年11月2日,比利时和瑞典超市冷柜遭遇第二次网络攻击,黑客将温度调至50摄氏度,导致大量食品损毁。据Tom's Hardware报道,企业连夜断电止损,损失约1200万欧元。了解事件详情与防范建议。